
今までストレージをやっていたが、最近、インターネットサーバ系に戻ってきた。戻ってきた瞬間PHP2ShellやLinux Kernelとかの問題に当たるとは。
まぁ、セキュリティ関連でも、セキュリティベンダーが担当する侵入から対応とストレージベンダーが対応する暗号化されてしまった場合の対応は異なる。
ランサムウェア対策ははっきり言って
- 必ずデータセンター外、オフサイトにバックアップ
もういい加減わかったと思うが、一度やられたら、元のメインサイトには長らくアクセスができない、元の環境も壊れている。つまりオフサイトデータがなければ、ランサムウェアでは全く役に立たない。 - 異なる環境に戻せる状態でのアプリ、データのポータビリティを持たせる。ワークロード単位、全体での保存は多くは無駄
オフサイトに同じ環境がないとワークロードで戻せない。コンバートできるというが、リストア時にそんなリスクは取らないし、脆弱性のある環境を戻しても意味がない。セキュリティまで考慮したいのであれば、ツール的な動きをする従来のバックアップソフトウェアではなく、セキュリティに特化したものがいい。 - リストアテストが「できない」のは「したくない」のと同じ
オフサイトへのリストア試験は、バックアップデータとオフサイトにリソース、環境を作るので本番環境は止まらない。オフサイトならセーフデータを確認しながら戻せる。なのにやらないとは、したくないか、人やお金をかけたくないだけ。 - リストアテスト(それもサイト全体の)を最後までしていないなら、確実には戻せない。ほぼ戻らないか、いざとなったら事前に打ち合わせをしたリストア手段を取らない場合すらある。
やったことないことをことが起きてから、確実にできるわけはない。手順やフローだけ作っても無駄。手順やフローに「状況に応じて」というワードが出てきたら特に危険。
それを踏まえて、自分は、クライアント含めて、全台Kopiaで15分おきにスナップショット(バックアップ)という答えになった。高い、容量が必要なスナップショットストレージはいらないし。kopiaは、無料のソフトウェアで、イミュータブルだけはストレージの機能に依存するが、Kopiaはソフトウェアだけで実現するので基本的にはストレージの種類に関係なくほぼ全ての機能が利用できる。特にファイルバックアップでは、従来型のバックアップ製品のような巨大なカタログデータベースを別途管理する必要がないので、NASなどのバックアップには一番おすすめだと思う。過去に自分が触ってきたバックアップソフトの中でも、ダントツに高速なバックアップが可能だと感じている。
逆に、PHP2Shellなどのような脆弱性対応は、そうはいかない。都度、新しいCVEが出てくる。俗にいう5年一括の構築という、公官庁や大企業のSIer構築の環境は、一度作ったら脆弱性というカットでは、バージョン固定とか実績、アップグレードする工数ないなど塩漬けなので情報流出が起きて当然。
つまり、
- 運用が死活、サービス監視レベルだけで、パッチアップグレードして走らせる運用に対応できない、ユーザもコストを用意していない。
- 他社との競争で安く出したい、コストかけたくないのでものは安く買いたい。導入したままでちゃんと動くと思っているのでメンテには金かけない。
売るほうも買うほうも情報流出するような形態の取引になっている。どっちが悪いじゃなくて、両方が悪い。これからもバンバン情報流出が起きると思う。今フタをしてもまた3年から5年後流出する。
セキュリティだ、バックアップだぁと言って投資をする前にまず、SIer、ユーザ双方の文化が変わらない限り解決しない。
閑話休題
EdgeRouterからUniFi Gateway Fiber にして、防御能力が10くらいからいきなり100くらいになった気がする。
UniFiは、OSのUniFi OSとNetworkのモジュールが分かれていて、それぞれアップデートができる。最新のEarly Access版ではWake On LANがサポートされたりと便利機能がつくのだが、だいぶデータの流れや遮断状況が見えるようになっている。
UniFi UCG-FiberではIDS/IPSを有効にしている。外部からのHTTP/HTTPS通信に対して、脅威インテリジェンスやスキャン検出のシグネチャが発動している。実際のログでは、ZMapやWebクローラー関連の通信がIntrusion Preventionによって遮断されていることを確認できる。
この環境ではShodan・Censys・LeakIXのいずれにも公開Webサーバーが検出されなかった。IPSによる遮断がその一因と考えられるが、各サービスのスキャン元IPとの直接照合は行っていない。
また、Region Blockは大量に出るので除外してある。主に中国とロシアが大量にくる。まぁ、Region Blockも気休めなんだが、しないよりはマシ。
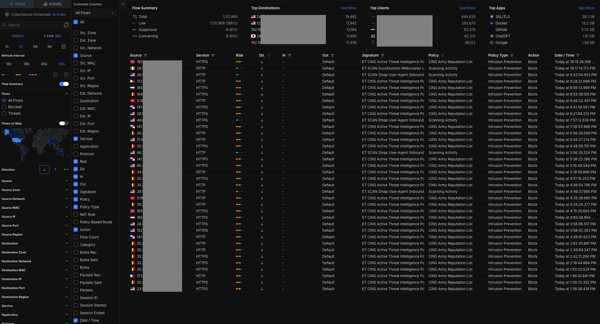
UniFiだと重要な情報が取れる
- Signature:検出した脅威・スキャンの種類
- Policy:CINS Army Reputation List、Scanning Activity
- Policy Type:Intrusion Prevention
- Action:Block
- Service:HTTP / HTTPS
「スキャナーに見つからない=安全」ではなく、「IPSが実際にスキャン関連の通信を遮断している」ということがわかる。
これはほんとすごいので、兄のオフィスと兄の自宅にも入れてしまった。兄のところは、中国製の某有名監視カメラが大量に外部に通信を始めてしまったのでちょうどよかったとか。
自分も中国製のデバイスは、インターネット通信を遮断した。このタイミングで、中国系のタブレットとPCも撤去した。まぁPCは使いやすくて愛用していたのだが、スペックもそんなによくないので撤去。やはりちょっと中国系は安全と言われているデバイスでも起動後数時間してアクティブになるものが現実にあるので、中国系の製品は、インターネット遮断できる製品じゃないと買えない。
結局、UniFiを入れて一番変わったのは、単に攻撃を遮断できるようになったことではなく、今まで見えていなかった通信が見えるようになったことだと思う。ただ、見えないから安全というわけでもない。ShodanやCensysなどのスキャナーから見えなくなることで、逆に古いPHPなどの脆弱性が発見されにくくなる可能性もある。
バックアップも同じで、取れていることと戻せることは違う。セキュリティも、遮断できていることと脆弱性がないことは違う。
結局、守れているつもりにならず、実際に何が起きているのか、何ができるのかを確認し続けるしかない。
ちなみに、UniFiを買うならストアが最安なので、おすすめ。ただし、デバイスの在庫がない場合があり、いつ在庫が復活するかわからないので、在庫がない場合はサブスクリプション(在庫通知)をオンにしておくことをおすすめする。
もはや、オフィスや事務所、そしてホームラボでは、家電量販店で売っているようなWIFIルーターなんてほんと使っている場合ではないような気がする。